ISMAPとは?政府のクラウド評価制度の仕組みと登録の流れを解説
結論
ISMAP(イスマップ)とは、政府がクラウドサービスを調達する際のセキュリティ評価制度です。第三者機関の監査を経て基準を満たしたサービスは「ISMAPクラウドサービスリスト」に登録・公開されます。民間企業にとっても、SaaS選定時にセキュリティ水準を見極める有力な目安になります。まずは自社で利用中・検討中のサービスがリストに登録されているか確認してみましょう。
この記事ではISMAPの概要や、民間の企業・組織がISMAPに注目すべき理由について紹介します。
「クラウドサービスを導入したいが、セキュリティ面で何を基準に選べばよいかわからない」という方や、社内でSaaSの選定・稟議を担当されている方は、ぜひ参考にしてください。

プロジェクト推進のコツがわかる
DXが失敗する現場で今起きていること
企業内でDXが進まない原因や、推進のポイントをまとめました。業務のデジタル化をスムーズに進めたい方は必見です。
ISMAPとは? 政府が求めるセキュリティ基準を満たしたクラウドサービスを可視化する制度
ISMAP(Information system Security Management and Assessment Program)は「イスマップ」と読み、日本語の正式名称は「政府情報システムのためのセキュリティ評価制度」です。日本政府がクラウドサービスを調達する際のセキュリティ評価制度で、一定の基準を満たしていると認められたサービスは「ISMAPクラウドサービスリスト」に登録され、政府機関が調達する際には、原則としてこのリストの中から選定することとされています。
一言で言えば「クラウドサービスの安全性のお墨付きリスト」
「ISMAPクラウドサービスリスト」に掲載されているサービスは、政府機関が求めるセキュリティ要件を満たしていると確認されたサービスであるわけですから、民間企業・組織がセキュリティ水準を判断するうえでも有力な目安になります。またクラウドサービス事業者は、このリストに自社サービスが掲載されれば、セキュリティ基準の高さをアピールした販促展開を行なえます。
登録されているサービスは様々
ISMAPクラウドサービスリストに登録されているサービスは様々です。私たちが日常的に接しているものではGoogle Cloud、AWS、Azureなどのパブリッククラウドサービスや、Microsoft 365、Slack、Boxなどが登録されています。
電子契約の分野では弁護士ドットコムの「クラウドサイン」が2021年12月に電子契約サービスとして初めて登録されました。
ISMAPが必要とされるようになった背景
2018年6月、各府省情報化統括責任者(CIO)連絡会議が「政府情報システムにおけるクラウドサービスの利用に係る基本方針」を決定しました。それまでクラウド移行に積極的とは言えなかった各府省においても、コスト削減、災害対策、テレワーク対応のためにクラウド化に取り組む必要性を示したものです。
この基本方針の中で、クラウドサービスの利用を第一候補として検討するという原則(クラウド・バイ・デフォルト原則)が示されました。
しかしこの方針だけでは、各府省が独自にクラウドサービスを選定することになるため、セキュリティ水準にバラつきが生まれます。また各府省で同様の選定作業を行なわねばならず、非効率的です。
そこでつくられたのが、ISMAPです。政府として統一基準に則ってクラウドサービスのセキュリティを評価し、求める水準に達しているものをリストに登録しておけば、各府省が何かのサービスを導入しようとする度にセキュリティチェックを行なう手間が大幅に省け、クラウド化を円滑に進められるというわけです。
ISMAPを運営しているのはどこか
ISMAPは、「ISMAP運営委員会」を最高意思決定機関として運営されており、事務局は国家サイバー統括室に置かれています。構成員は国家サイバー統括室・デジタル庁・総務省・経済産業省の4つの所管省庁と、情報セキュリティ監査、クラウドコンピューティング、情報セキュリティの専門家を含む有識者です。
ISMAP運営委員会の役割
運営委員会の役割は次の通りです。
- ISMAPに関する規程等の制定・改廃に係る決定
この規程の中には「クラウドサービス登録申請者に対する要求事項」「情報セキュリティ管理・運用の基準となる管理基準」「監査機関登録申請者に対する要求事項」などが含まれます。 - ISMAP監査機関リストへの登録に関する決定
クラウドサービスを監査し、政府の求めるセキュリティ基準を満たしているかを判断できる機関(監査法人など)を「ISMAP監査機関リスト」に登録します。
クラウドサービス事業者は、このリストから監査機関を選び、自社サービスの監査を受けることになります。 - ISMAPクラウドサービスリスト」への登録に関する決定
2の監査結果を受け、「問題なし」とされたクラウドサービスを、最終的に「ISMAPクラウドサービスリスト」に登録するかを決定します。 - その他、「ISMAP基本方針」(2025年最終決定)に関わる業務
制度を所管する4省庁とIPAの役割分担
国家サイバー統括室・デジタル庁・総務省・経済産業省は、次のように役割を分担しています(ISMAPポータルサイトより)。
国家サイバー統括室
合調整/ISMAP制度に関する総合窓口/サイバーセキュリティの確保ISMAP管理基準に関する取りまとめ/ISMAP運営委員会事務局
デジタル庁
政府機関におけるクラウド利用の促進(利用実態把握)/ISMAP-LIUに関する取りまとめ/ISMAPロゴマークの運用
総務省
利用層拡大に向けた地方公共団体・重要イ ンフラ事業者向け情報発信/クラウドサービス事業者全般向け・ISMAP関 係主体のコミュニケーションの充実
経済産業省
クラウドサービス産業の振興/審査を担うISMAP運用支援機関 (IPA) の基盤整備/外部監査に関する取りまとめ (監査事業者、IPAらとの調整)
また制度運用に関わる実務や評価に関わる技術的な支援は、IPA(独立行政法人 情報処理推進機構:Information-technology Promotion Agency, Japan)が行なっています。
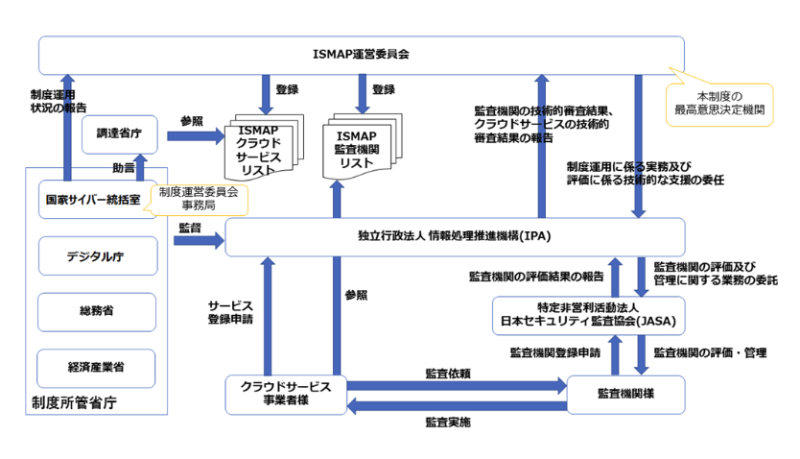
画像引用元:ISMAPポータルサイト
ISMAPクラウドサービスリストへの登録の流れ
クラウドサービス事業者にとって、ISMAPのリストに掲載されれば、自社が提供しているサービスの安全性に国から“お墨付き”をもらったことになります。
詳細についてはISMAPウェブサイトに手引きや様式集が用意されているので、そちらをご参照いただくとして、ここではおおまかな流れを紹介します。
ステップ1:クラウド事業者が自己点検の上、監査を依頼する
まずは自社サービスが、ISMAPの管理基準に沿ったものであるかを確認します。
その上で「ISMAPクラウドサービス登録規則」に従って、自社および登録しようとしているサービス内容についての「言明書」を作成します。作成にあたっては、ISMAPのポータルサイトに様式集が用意されています。
言明書ができたら、「ISMAP監査機関リスト」に登録されている監査機関に監査を依頼します。
ステップ2:監査機関による監査
依頼を受けた監査機関は、情報セキュリティ監査基準、ISMAP 情報セキュリティ監査ガイドライン、ISMAP 標準監査手続に従って監査を行ないます。
監査後は、クラウドサービス事業者に「実施結果報告書」を提出します。もしサービスにセキュリティ上の問題などが見つかった場合は「発見事項」として記載されるので、クラウドサービス事業者は「改善計画書」を作成する必要があります。
ステップ3:ISMAP運営委員会による審査・登録
クラウドサービス事業者は、ISMAPポータルサイトの「クラウドサービス登録申請」フォームに必要事項を入力し、実施結果報告書、改善計画書などの必要書類を添付して、登録申請を行ないます(申請後、ISMAP運用支援機関であるIPAから問い合わせがあれば、それに対応します)。
これをISMAP運営委員会が審査して、登録の判断が下れば、ウェブで公開されている「ISMAPクラウドサービスリスト」に掲載され、IPAからその旨、通知が届きます(却下となった場合も、IPAから通知が届きます)。
なお、登録の有効期限は「登録の対象となった監査の対象期間の末日の翌日から1年4ヶ月後まで」(ISMAP基本規程より)となっています。クラウドサービス事業者は登録の有効期間が途絶えないよう、更新申請を行なうことも大切です。
「ISMAPクラウドサービスリスト」への掲載=安全性の証明になる理由
ここまでご説明してきた通りISMAPは、政府機関が「安全性が担保されているクラウドサービス」として利用できるかどうかを評価する制度です。
政府機関は情報セキュリティに厳格さを求められるため審査は厳しく、「ISMAPクラウドサービスリスト」に登録されるには高いセキュリティ水準を備えることが必要とされます。
リストに載っているサービス=第三者機関の監査を通過したサービス
クラウドサービス事業者が新たなサービスを開発・リリースするにあたっては、様々なセキュリティ機能・対策を施しているはずです。しかしその機能・対策を客観的に評価できていなければ、開発者側が予期しないセキュリティホールを抱えたまま展開されてしまうリスクがあります。
ISMAP監査を通じて第三者機関に安全性を確認してもらうことは、クラウドサービス事業者にとっても、またそれを利用する官民のユーザー側にとっても安心感の根拠となります。
登録されていないサービスを選ぶ場合の注意点
リストに登録されていないサービスを利用して重要情報を扱う仕組みをつくろうとした時、ユーザー側が独自にセキュリティチェック全般を行なって、安全性を確かめなければならないケースも出てくるでしょう。
また調達・導入する際には「リスト未登録ではあるが、こういうテストで安全性を確認した」「リスト未登録ではあるが、こういうメリットがあるから導入したい」などの説明に労力を割く必要が生じるかもしれません。インシデントに巻き込まれた場合にも、「なぜそのサービスを導入したのか」をステークホルダーから問われることも考えられます。
地方自治体でもリスト登録サービス活用が広がる
政府機関同様、厳格なセキュリティが求められる地方自治体でも、ISMAPクラウドサービスリストは存在感を増しています。
「地方公共団体における情報セキュリティポリシーに関するガイドライン(令和8年3月版)」では、第三者認証システムを導入する際の選択肢としてリストに登録されていることが挙げられているほか、LGWAN-ASP(LGWAN※ を介して利便性の高い各種サービスを提供するサービス)モデルにおいても、「利用可能なクラウドサービスは、ISMAP管理基準を満たし、ISMAPクラウドサービスリストに登録されているサービスとする」と記載されています。
※LGWAN:総合行政ネットワーク(Local Government Wide Area Network)。自治体間のコミュニケーション、情報共有のためのネットワーク。
自社で利用中のサービスが、リストに登録済みかを確認する方法
この機会に、自社で利用しているサービスの安全性を確認するために、そのサービスがISMAPクラウドサービスリストに登録されているかを調べてみてはいかがでしょうか。
ISMAPポータルサイトにある「ISMAPクラウドサービスリスト」は、クラウドサービスの名称、サービス事業者などを含む情報が公開されているので、そこに自社が利用しているサービスが掲載されていれば、一定のセキュリティ水準を満たしていることの目安になります。
ISMAPと混同されやすい制度
セキュリティ評価という点でISMAPと類似した制度、ISMAPとの違いについて触れておきましょう。
ISMAP-LIUとの違い
ISMAP-LIU(イスマップ・エルアイユー)は、ISMAPのなかの新たな枠組みで、2022年から運用されています。セキュリティ上のリスクの小さな業務・情報の処理に用いるSaaSに対する評価の仕組みです。「ISMAPクラウドサービスリスト」同様、「ISMAP-LIUクラウドサービスリスト」で、既に登録されているサービスを確認できます。
ISO/IEC 27001・27017との違い
ISO/IEC 27001は、情報セキュリティマネジメントシステム(ISMS)について、ISO/IEC 27017は、なかでもクラウドサービスにおける情報セキュリティについての要件を定義したもので、共にISO(国際標準化機構)とIEC(国際電気標準会議)が定めた国際規格です。ISMAPもこれらの規格をベースにしつつ、作成されています。
日本の政府機関での調達条件は「ISMAPクラウドサービスリスト」「ISMAP-LIUクラウドサービスリスト」に登録されていることなので、クラウドサービス事業者としては、日本政府とのビジネスを重視するのであればISMAPを優先し、国際的な市場を狙うならISO/IECの規格にも対応したセキュリティを目指すべきと言えます。
よくある質問(FAQ)
ISMAPにまつわる疑問について、いくつかピックアップしました。
Q. クラウドサービス事業者にとってISMAPの監査を受けることは義務ですか?
A. ISMAPの監査を受けたり、クラウドサービスリストに登録したりするのは義務ではありません。しかしセキュリティが重視される今、リストに登録されることはクラウドサービス事業者にとって、大きなメリットと言えるでしょう。
Q. ISMAPクラウドサービスリストへの登録にかかる費用は?
A. 登録には費用がかかりませんが、監査機関による監査費用は、クラウドサービス事業者と監査機関間での契約によって費用が決まります。監査費用はケースバイケースですが、数百万~数千万円、場合によっては1億円程度かかることもあるようです。ISMAP-LIUの監査はそれより安く、その半分くらいになるようです。なお、これらの金額はコンサルティング会社等が示す相場観であり、ISMAP運営委員会やIPAが公式に公表している数値ではない点にご留意ください。
Q. ISMAP登録済みのクラウドサービスにはどんなものがありますか?
A. パブリッククラウドサービス、オフィス業務や基幹システム、コミュニケーションツールなど様々です。電子契約サービスでは「クラウドサイン」などが登録されています。登録済みのサービスは「ISMAPクラウドサービスリスト」で確認できます。
まとめ
ISMAPはそもそも日本政府機関のためのセキュリティ評価制度ですが、クラウドサービス事業者が自社サービスの安全性をアピールする目的で、あるいはユーザー企業がクラウドサービスを選定する際の指標として役立てられるようになっています。特にサービスを利用する側は「ISMAPクラウドサービスリスト」「ISMAP-LIUクラウドサービスリスト」に登録されたサービスを意識して選ぶことが、自社のセキュリティ強化につながると言えるでしょう。


この記事を書いたライター

蔵捨
コピーライター
広告代理店勤務を経て、2001年からフリーランスに。ウェブを中心にIT系、ビジネス系の記事を執筆する他、企業ウェブサイトのコンテンツ制作、製品プロモーション映像の構成台本制作などを手掛ける。
こちらも合わせて読む
-
なぜ今「書類管理」なのか?「クラウドサイン 書類管理」開発者が明かすサービスに込めた想い
-
法令上の書類の保存期間(保管期間)とは?紙の書類と電子データ書類の保存期間・保存方法を解説
-
文書管理システム比較 比較ポイントとおすすめサービス7選を徹底解説
-
【2026年版】クラウド文書管理システムとは?メリット・選び方・おすすめサービスを紹介
-
書類の電子化で失敗しない方法 外注判断と費用対効果を解説
-
帳票管理とは?失敗しない進め方とおすすめの方法をわかりやすく解説
-
文書管理とは何か?正しい進め方と電子帳簿保存法への対応ガイド
-
文書管理の電子化とは?失敗しない進め方と電子帳簿保存法への対応方法を解説
-
AI文書管理とは?できること・メリット・導入方法をわかりやすく解説
-
中小企業に最適 おすすめのドキュメント管理ツール7選
この記事をシェアする