ブックレビュー 岡田淳・田中浩之・杉本武重『実務担当者のための欧州データコンプライアンス——GDPRからeプライバシー規則まで』
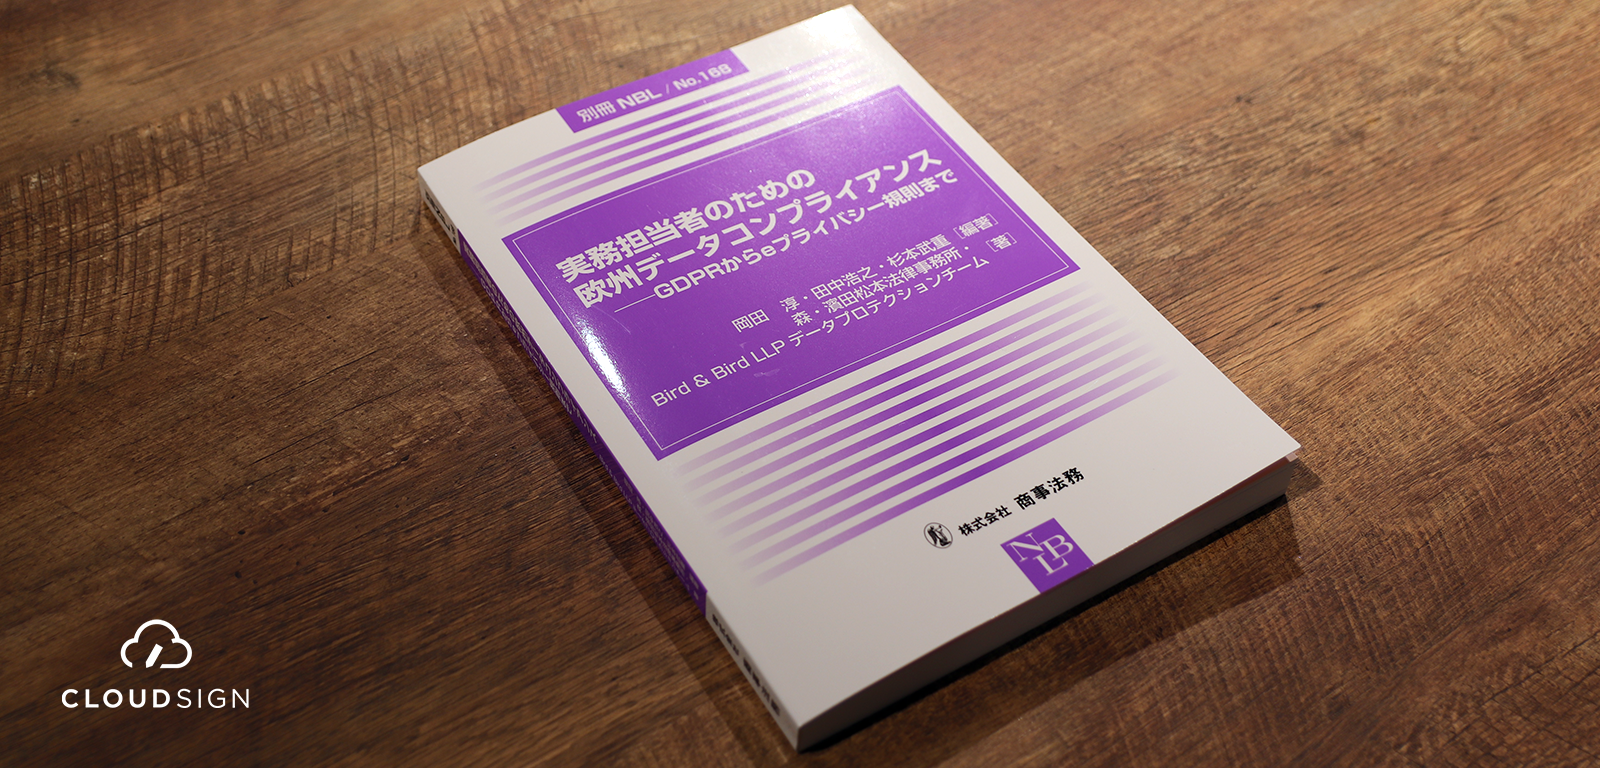
プライバシーポリシーの作り方を含んだ待望の企業法務向けGDPR対応マニュアルが誕生。欧州トップローファームBird&Bird LLPのノウハウを森・濱田松本法律事務所が日本流にアレンジ。厳しいクッキー規制が想定されるeプライバシー規則についてもカバーします。
書籍情報
 別冊NBL No.168 実務担当者のための欧州データコンプライアンス――GDPRからeプライバシー規則まで
- 著者:岡田淳/著 田中浩之/著 杉本武重/著 森・濱田松本法律事務所/著 Bird&BirdLLPデータプロテクションチーム/著
- 出版社:商事法務
- 出版年月:20190405
目次
事前準備から運用開始後のインシデント対応までを網羅したGDPR対応マニュアル
GDPRの概説書やメディア記事を読み、その負担の煩雑さやペナルティの厳しさは分かったが、当社が実際に適用される立場となった場合、誰が何をどのような順番で社内の情報を整理し、どういった文書を作成すればいいのかが分からない・・・。GDPR自体の周知がすすんだ一方で、現実には日本企業の多くがこの状態だと思います。
本書は、そうした企業のGDPR対応プロジェクト実務担当者のために、
- 現状把握(データマッピング)
- GDPR適用有無の判断
- ギャップ分析(要対応事項の洗い出し)
- 優先順位の決定
- 優先順位に沿った必要事項への対応
- 定期的な監査
といった初期の準備と運用ノウハウすべてを提供する、パーフェクトなGDPR対応マニュアルです。
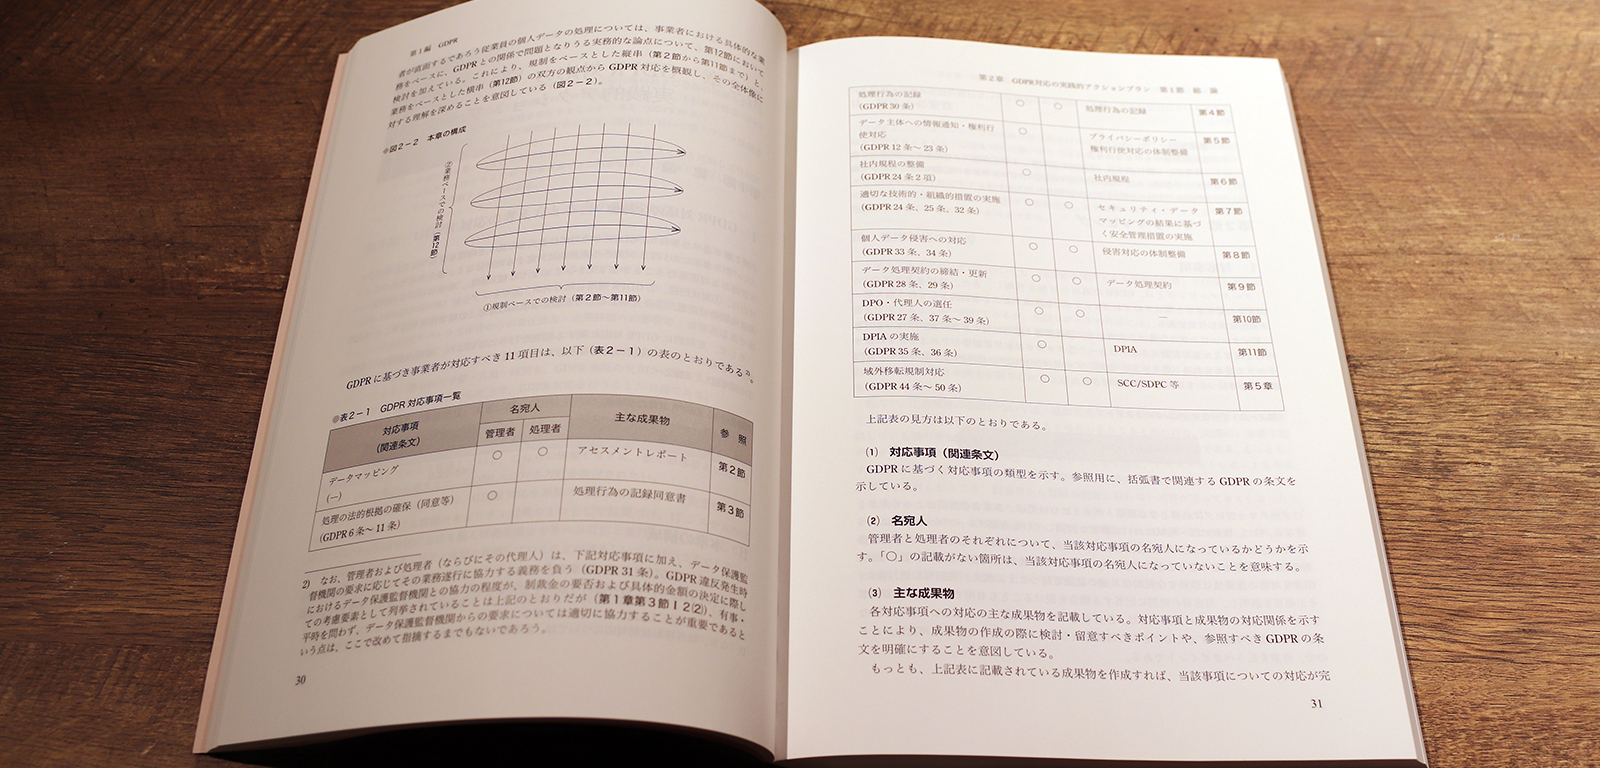
日本の個人情報保護法ベースのインシデントであっても、それなりの事業規模でなければ、対応の手順書を定めている企業は多くありません。そんな中個人から情報開示・削除請求があれば社内に緊張が走り、担当者はあらゆる文献と首っ引きになりながら顧問弁護士に対応を確認しているのではないでしょうか。
これがGDPRベースのインシデントとなれば、72時間以内の通知という時間的制限も課されるケースもある中、慣れない外国語で対応しなければならず、マニュアル無くしては現場も混乱必死です。本書では、そうしたマニュアルづくりの際に大いに役に立つフローチャートなどもふんだんに盛り込まれています。
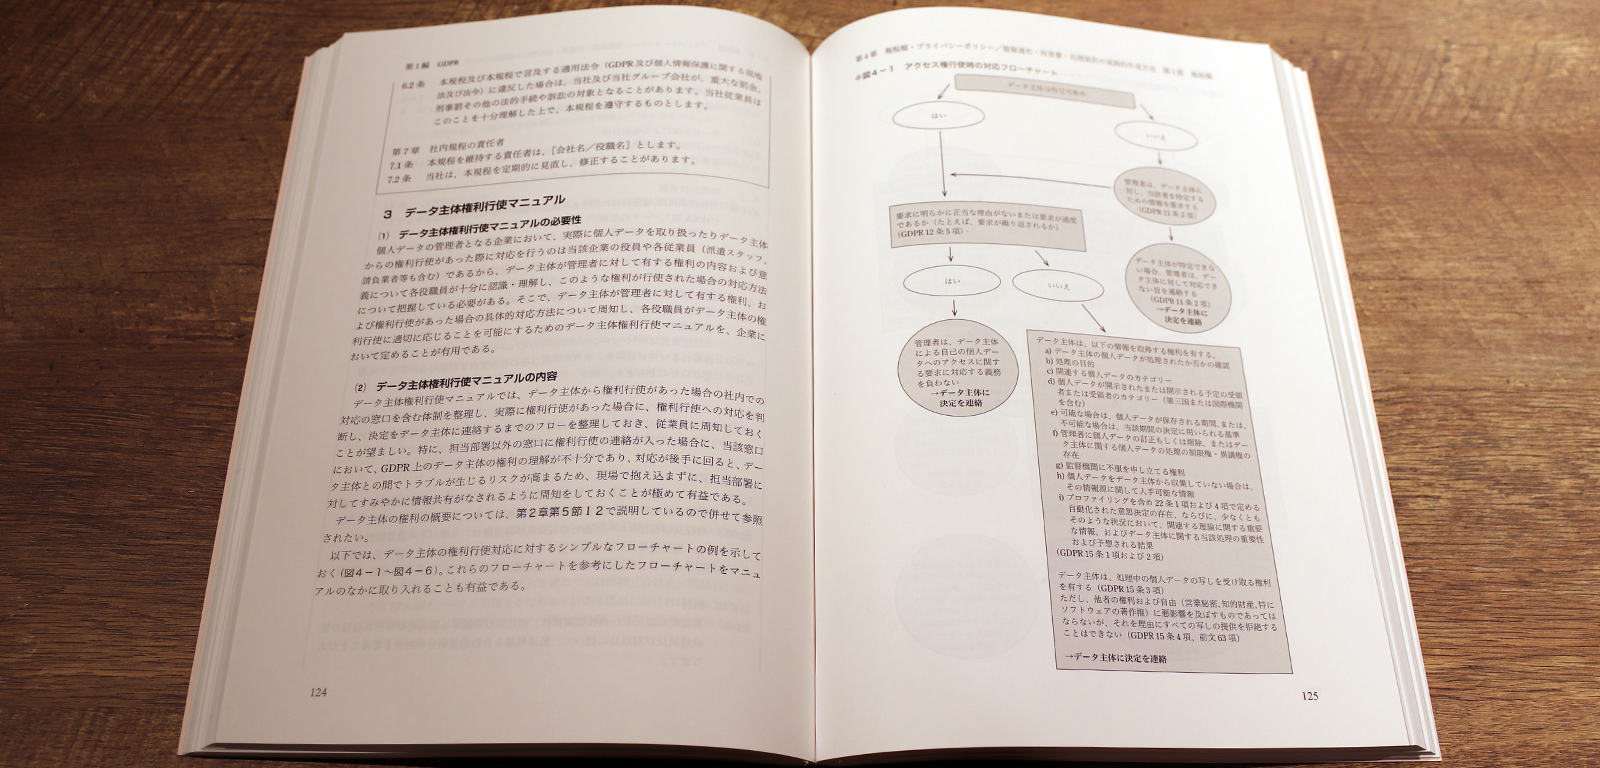
GDPR対応プライバシーポリシー和文・英文ひな形つき
加えて、誰もが待ち望んでいた、GDPR対応版プライバシーポリシーのひな形も掲載。
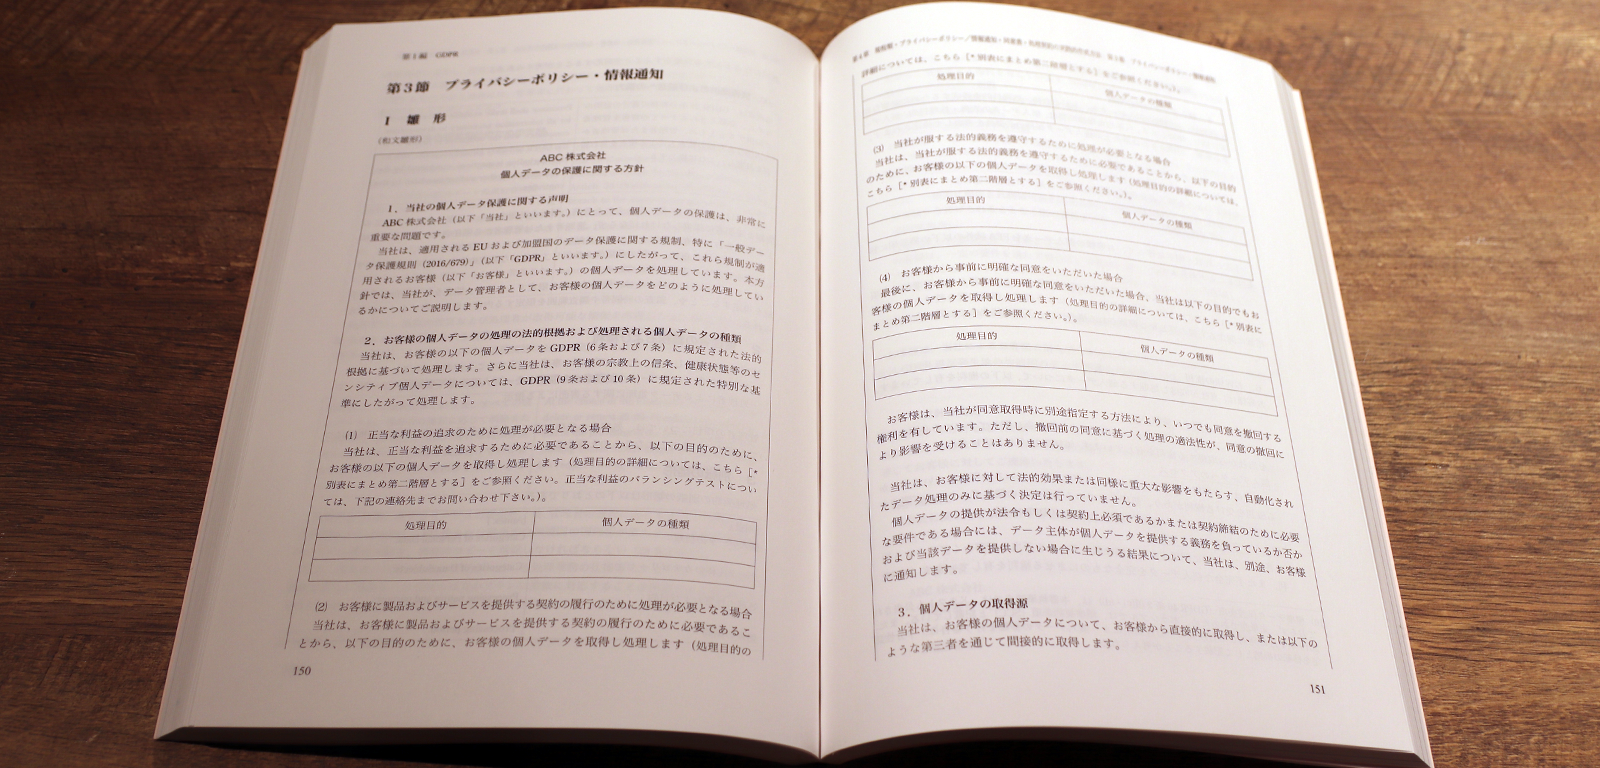
このひな形には英文ひな形もついているほか、逐条解説もあります。信頼のおける日欧大手法律事務所のお墨付きということで、これを踏襲する企業がたくさん出てくるのではないでしょうか。
なお、既存の日本のプライバシーポリシーとの棲み分けについて
- 既存の日本法対応プラポリと別にGDPR対応プラポリを作成する
- 英訳された日本法対応プラポリに別紙形式で各国法対応を足していく
- グローバル共通プラポリに別紙形式で日本法対応・GDPR+各国対応を足していく
のいずれを採用すべきかが論点となりますが、本書では、
別紙方式による場合には、通常、構造が複雑になる(特に2の日本法のものを英訳する場合には、日本法とGDPRの概念の相違等により、いっそう複雑になりやすい傾向があると思われる)ため、GDPR12条が要求する「簡潔で、透明性があり、理解しやすい」情報通知という要件を充足するのか (P170)
について検証が必要という観点から、1のアプローチを採用したうえで、GDPR対応 → 各国法対応を優先順位をつけて拡充していく方法がおすすめされています。
クッキー・ダイレクトマーケティング規制が強化されるeプライバシー規則
ところで、本書のタイトルが『GDPRコンプライアンス』ではなく、『欧州データコンプライアンス』となっていることにお気づきでしょうか。
欧州でビジネスを行うにあたっては、GDPRのみ対応してもなおコンプライアンスは万全とは言えないという、厳しい未来が我々を待ち受けています。その理由の一つが、現在審議中の「eプライバシー規則」の存在です。
本規則によってeプライバシー指令が上書きされ、クッキー規制・ダイレクトマーケティング規制が強化される見込みです。具体的には、データの取得・利用に厳しいオプトインの同意が要求され、その具体的手法もより細かく問われることになります。
たとえば、本書でも紹介されていますが、英国ICOが定めるガイドラインによれば、GDPR上明示的に禁止されていないオプトアウトボックスを使う手法も有効な同意とはみなせないとの見解が示されています。
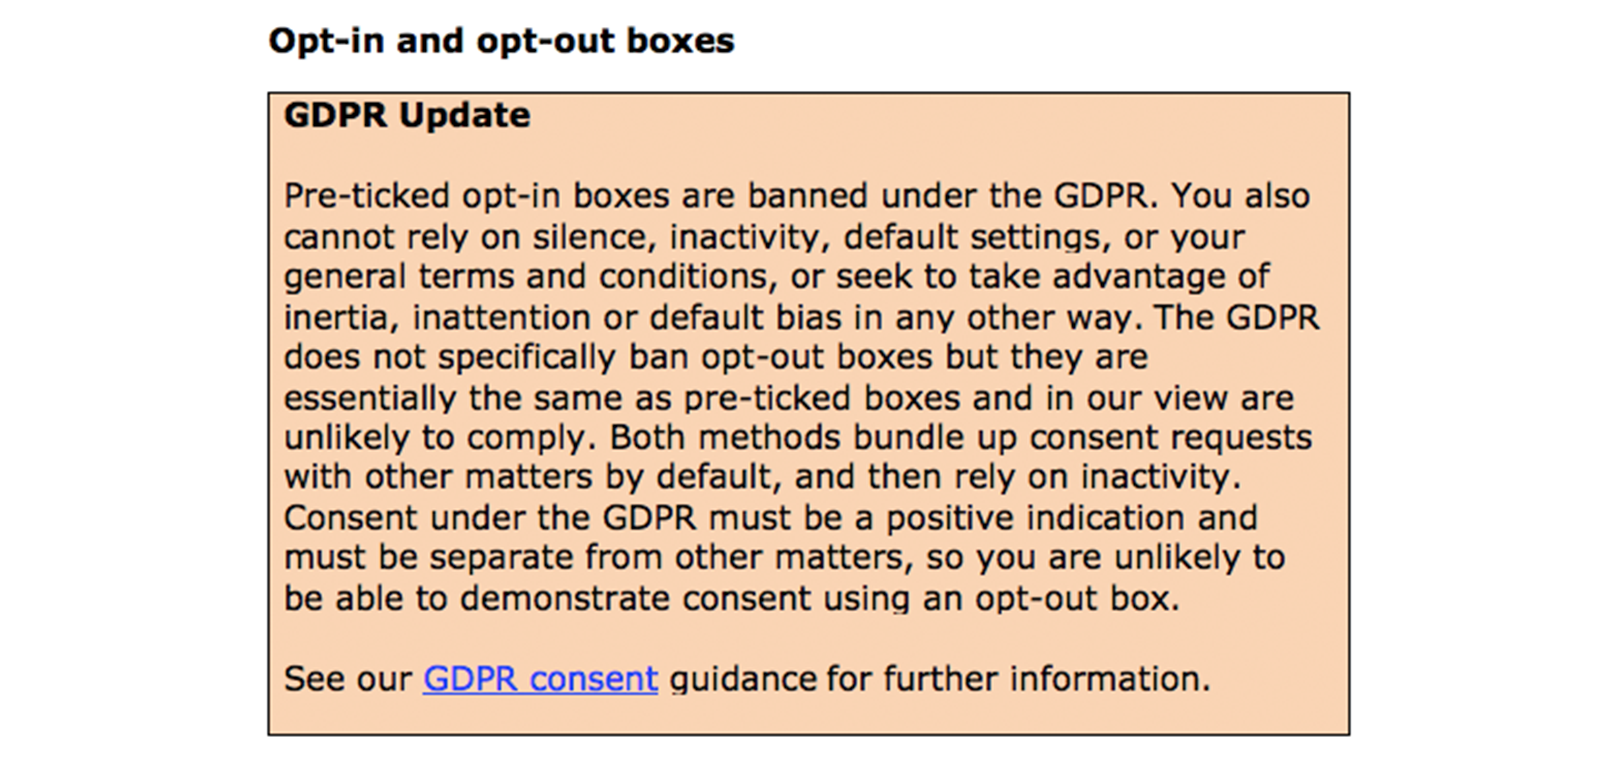
eプライバシー規則の施行により、欧州全体でこうした個人情報を取得しようとする企業の一挙手一投足に対する規制がより強まっていくことは、間違いがなさそうです。
関連記事
(橋詰)


この記事の監修者

弁護士ドットコム クラウドサインブログ編集部
電子契約サービス「クラウドサイン」を運営する、弁護士ドットコム株式会社の編集部です。電子契約・電子署名法・電子帳簿保存法のほか、契約管理、契約審査・レビュー、AIを活用した法務業務の効率化について解説しています。法令の解釈にかかわる記事で弁護士等の専門家による監修を受けている記事には、記事末に監修者名を表示しています。
こちらも合わせて読む
この記事をシェアする